В 2026 году Казахстан закрепил искусственный интеллект как одно из ключевых направлений технологического развития страны. Глава государства объявил ИИ сквозным приоритетом, в стране прошли крупные мероприятия и проекты в сфере искусственного интеллекта, а Казахстан вошёл в число первых стран, принявших отдельный закон об ИИ.
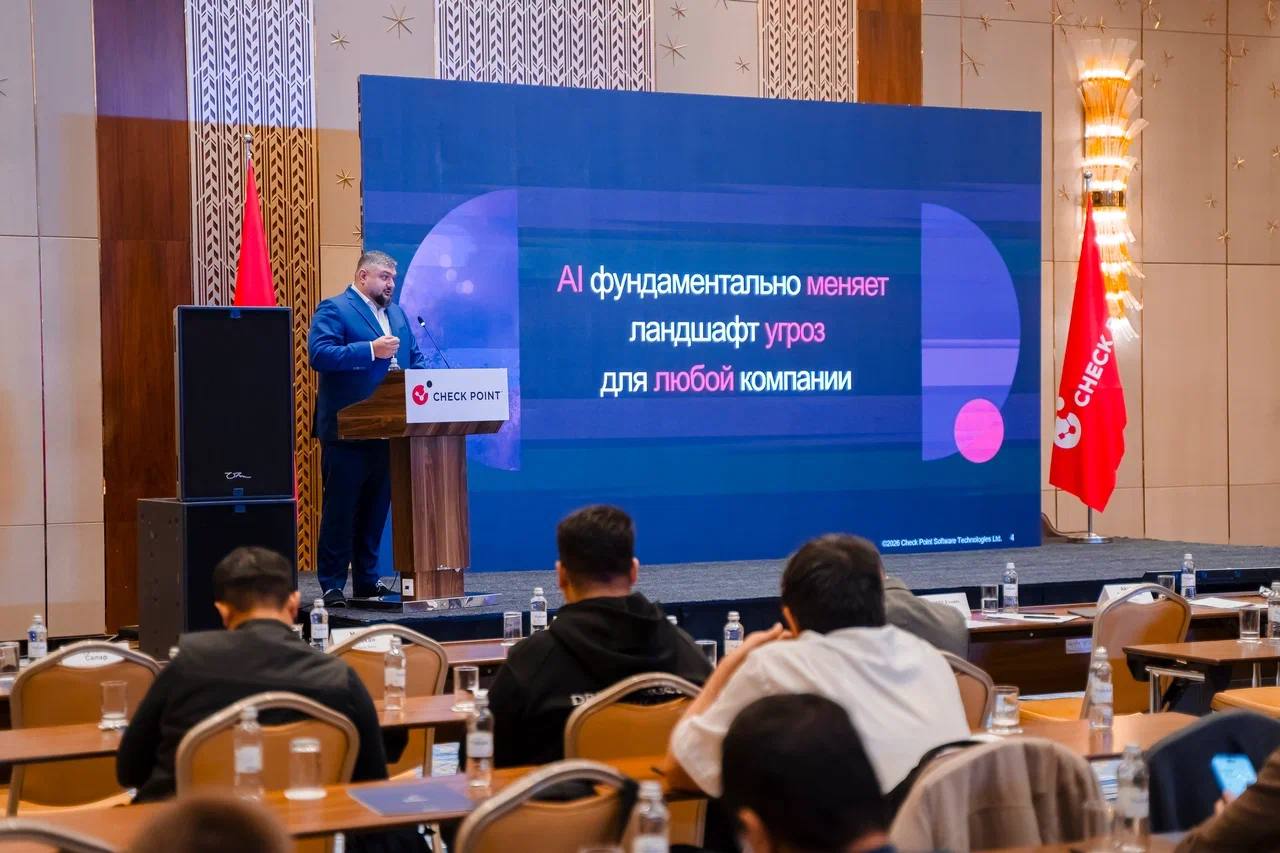
Одновременно с развитием технологии меняется и ландшафт киберугроз. Искусственный интеллект становится не только инструментом для бизнеса и государства, но и инструментом для злоумышленников. Об этом говорили участники панельной дискуссии на конференции Check Point в Астане.
В дискуссии приняли участие:
Сегодня человеку, который хочет организовать кибератаку, уже не обязательно самостоятельно писать код или глубоко разбираться в инструментах взлома. Не всегда для этого требуется даже искать закрытые площадки: необходимые инструменты можно найти в открытых Telegram-каналах, заказать атаку с использованием ИИ и заплатить сумму, сопоставимую со стоимостью небольшого гаджета.
Если раньше DDoS-атаку можно было условно заказать за стоимость чашки кофе, то сегодня атаку с использованием ИИ можно сопоставить по стоимости с покупкой какого-нибудь умного устройства.
Поэтому, по мнению участников дискуссии, задача бизнеса и государства на ближайшее время заключается не только в фиксации новых угроз, но и в пересмотре практических подходов к защите.
«Скорость атак сегодня выросла кратно: вместо человека действуют машины, которые могут работать параллельно и круглосуточно. Поэтому CISO уже недостаточно следить только за базовыми индикаторами. Нужно отслеживать аномальную активность, нетипичные API-вызовы и особенно внимательно контролировать сервисные учётные записи», — отметил Айдар Серикбаев, региональный менеджер Check Point по Центральной Азии и Кавказу.
Для бизнеса это означает, что недостаточно иметь средства обнаружения классических атак. Необходимо понимать, какие ИИ-инструменты используются внутри компании, какие данные они обрабатывают, к каким системам получают доступ и какие действия могут выполнять самостоятельно.
Новые риски возникают не только во время атак. Искусственный интеллект всё активнее используется при разработке программного обеспечения, в том числе для поиска и исправления уязвимостей.
«Мы столкнулись с кейсом, когда разработчик исправил уязвимости в коде с помощью ИИ-агента. Это значительно ускоряет работу, но одновременно создаёт новые риски: от возможных утечек данных до появления новых уязвимостей. Поэтому использование ИИ в разработке требует отдельного контроля», — подчеркнул Улыкбек Шамбулов, первый заместитель председателя правления АО «Государственная техническая служба».
По его словам, государственные структуры также начинают использовать ИИ в обработке киберинцидентов. Такие инструменты могут анализировать кейсы, отчёты и обращения, выявлять недостающую информацию и выполнять отдельные операции. При этом результаты работы ИИ должны проходить дополнительную проверку специалистов.
Параллельно меняется и система государственного контроля. В Казахстане полномочия в сфере цифровой безопасности распределены между несколькими государственными структурами. В частности, вопросы защиты персональных данных остаются в компетенции Комитета информационной безопасности, тогда как требования к объектам критически важной информационно-коммуникационной инфраструктуры относятся к компетенции Комитета национальной безопасности.
Отдельно участники обсудили развитие нормативной базы и стандартов в сфере искусственного интеллекта.
«В Казахстане уже сформирован базовый уровень стандартизации ИИ. Сейчас важно перейти от общих требований к управлению к технической оценке безопасности и устойчивости самих моделей и данных.
В 2026 году Национальный институт работает над адаптацией международных подходов к оценке устойчивости нейронных сетей, защите данных в системах ИИ и безопасному применению ИИ в критически значимых и промышленных системах», — поделилась Лейла Рзаева, руководитель Центра информационной безопасности «Центр поддержки цифрового правительства».
По мере внедрения ИИ всё большее значение приобретает не только безопасность самой модели, но и всей цепочки поставок. Если корпоративная или государственная система зависит от внешних облачных сервисов, моделей и программных компонентов, необходимо оценивать риски каждого элемента этой инфраструктуры.
Для крупных компаний, особенно финансового сектора, одной из главных задач по-прежнему остается сохранить возможность быстро внедрять новые технологии, одновременно соблюдая требования безопасности и комплаенса.
По мере роста количества цифровых сервисов увеличивается и количество потенциальных точек атаки. При этом скорость обнаружения и эксплуатации уязвимостей сокращается.
«Скорость появления и эксплуатации уязвимостей сегодня настолько выросла, что просто быстрее устанавливать патчи уже недостаточно. Если уязвимость может быть проэксплуатирована за считанные секунды, невозможно за это же время обновить тысячи серверов по всему миру. Поэтому ключевую роль начинает играть архитектура безопасности: сегментация, sandboxing и постоянный мониторинг. Патчить нужно быстро, но именно архитектура позволяет выиграть время у атакующего», — отметил Сергей Белов, CISO Freedom Холдинг.
По словам экспертов, в таких условиях архитектура безопасности становится дополнительным уровнем защиты. Даже если уязвимость ещё не успели устранить, сегментация, мониторинг и изоляция систем позволяют ограничить потенциальные последствия атаки.
Отдельный блок дискуссии был посвящён промышленной безопасности. На фоне распространения ИИ растёт интерес к использованию данных из SCADA-систем, промышленных контроллеров и другого технологического оборудования.
При этом потенциальный компрометационный сценарий здесь может иметь последствия уже за пределами цифровой среды.
«Риск уже нужно рассматривать как реальный. Для опасных производственных объектов последствия могут быть очень серьёзными, вплоть до аварий и угрозы жизни людей. Поэтому, даже если граница между корпоративной и промышленной средой постепенно размывается, принимать решения на уровне SCADA-систем нельзя отдавать ИИ-агенту. Конечное решение в технологическом процессе должен принимать человек», — подчеркнул Руслан Смагулов, заместитель начальника управления корпоративной безопасности АО «КазТрансОйл».
По его словам, промышленные компании уже рассматривают варианты использования ИИ для анализа данных, однако архитектура должна исключать прямую передачу агенту возможности самостоятельно управлять технологическим процессом.
Для промышленных объектов также важна независимость систем противоаварийной защиты от SCADA. Это позволяет сохранить отдельный уровень контроля даже при компрометации цифровой инфраструктуры.
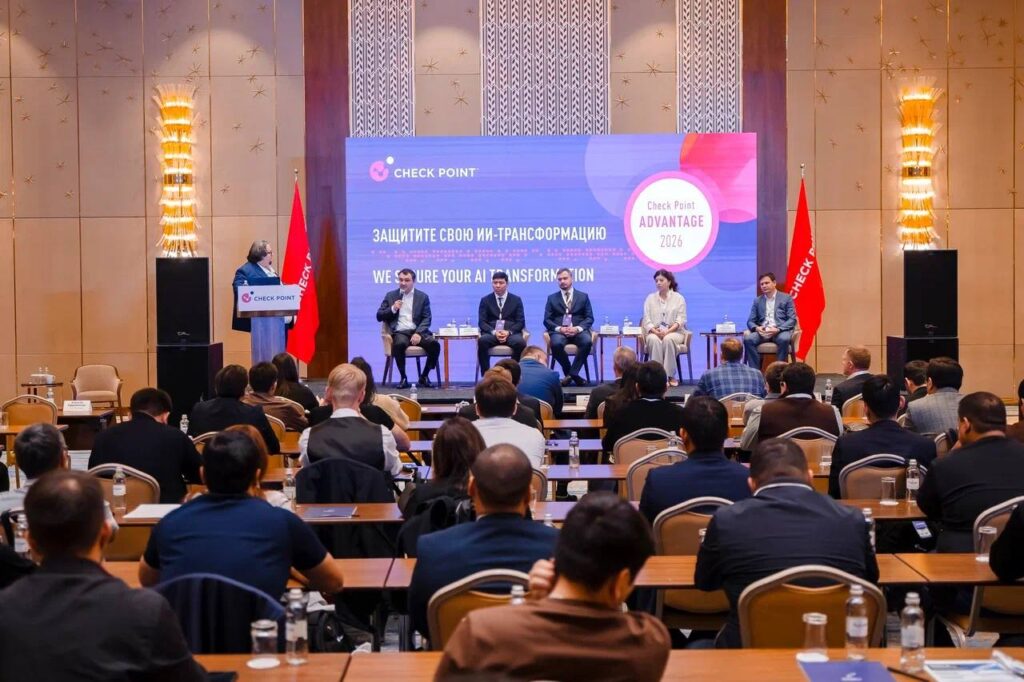
Участники дискуссии сошлись в том, что развитие ИИ требует пересмотра не отдельных инструментов, а всей модели кибербезопасности.
ИИ ускоряет не только разработку и бизнес-процессы, но и действия злоумышленников. Машины способны работать круглосуточно, параллельно анализировать большие объёмы данных и выполнять последовательность действий значительно быстрее человека.
Поэтому компаниям предстоит одновременно решать несколько задач: контролировать использование ИИ внутри организаций, защищать данные, пересматривать подходы к Red Team и мониторингу, развивать локальные решения, учитывать безопасность цепочки поставок и заранее ограничивать права ИИ-агентов.
Главный вопрос теперь заключается не только в том, как внедрять ИИ быстрее, но и в том, как построить архитектуру, в которой скорость искусственного интеллекта работает на защиту организации, а не становится преимуществом для атакующего.