Менеджер вставляет переписку с клиентом в бесплатный чат-бот, чтобы быстрее написать ответ. Юрист прогоняет через него договор, HR — резюме кандидатов. Компания все еще обсуждает AI-стратегию, а сотрудники ее уже реализовали — без правил и без ведома руководства. BLUESCREEN уже писал, что теневой ИИ мешает успеху большинства AI-инициатив.
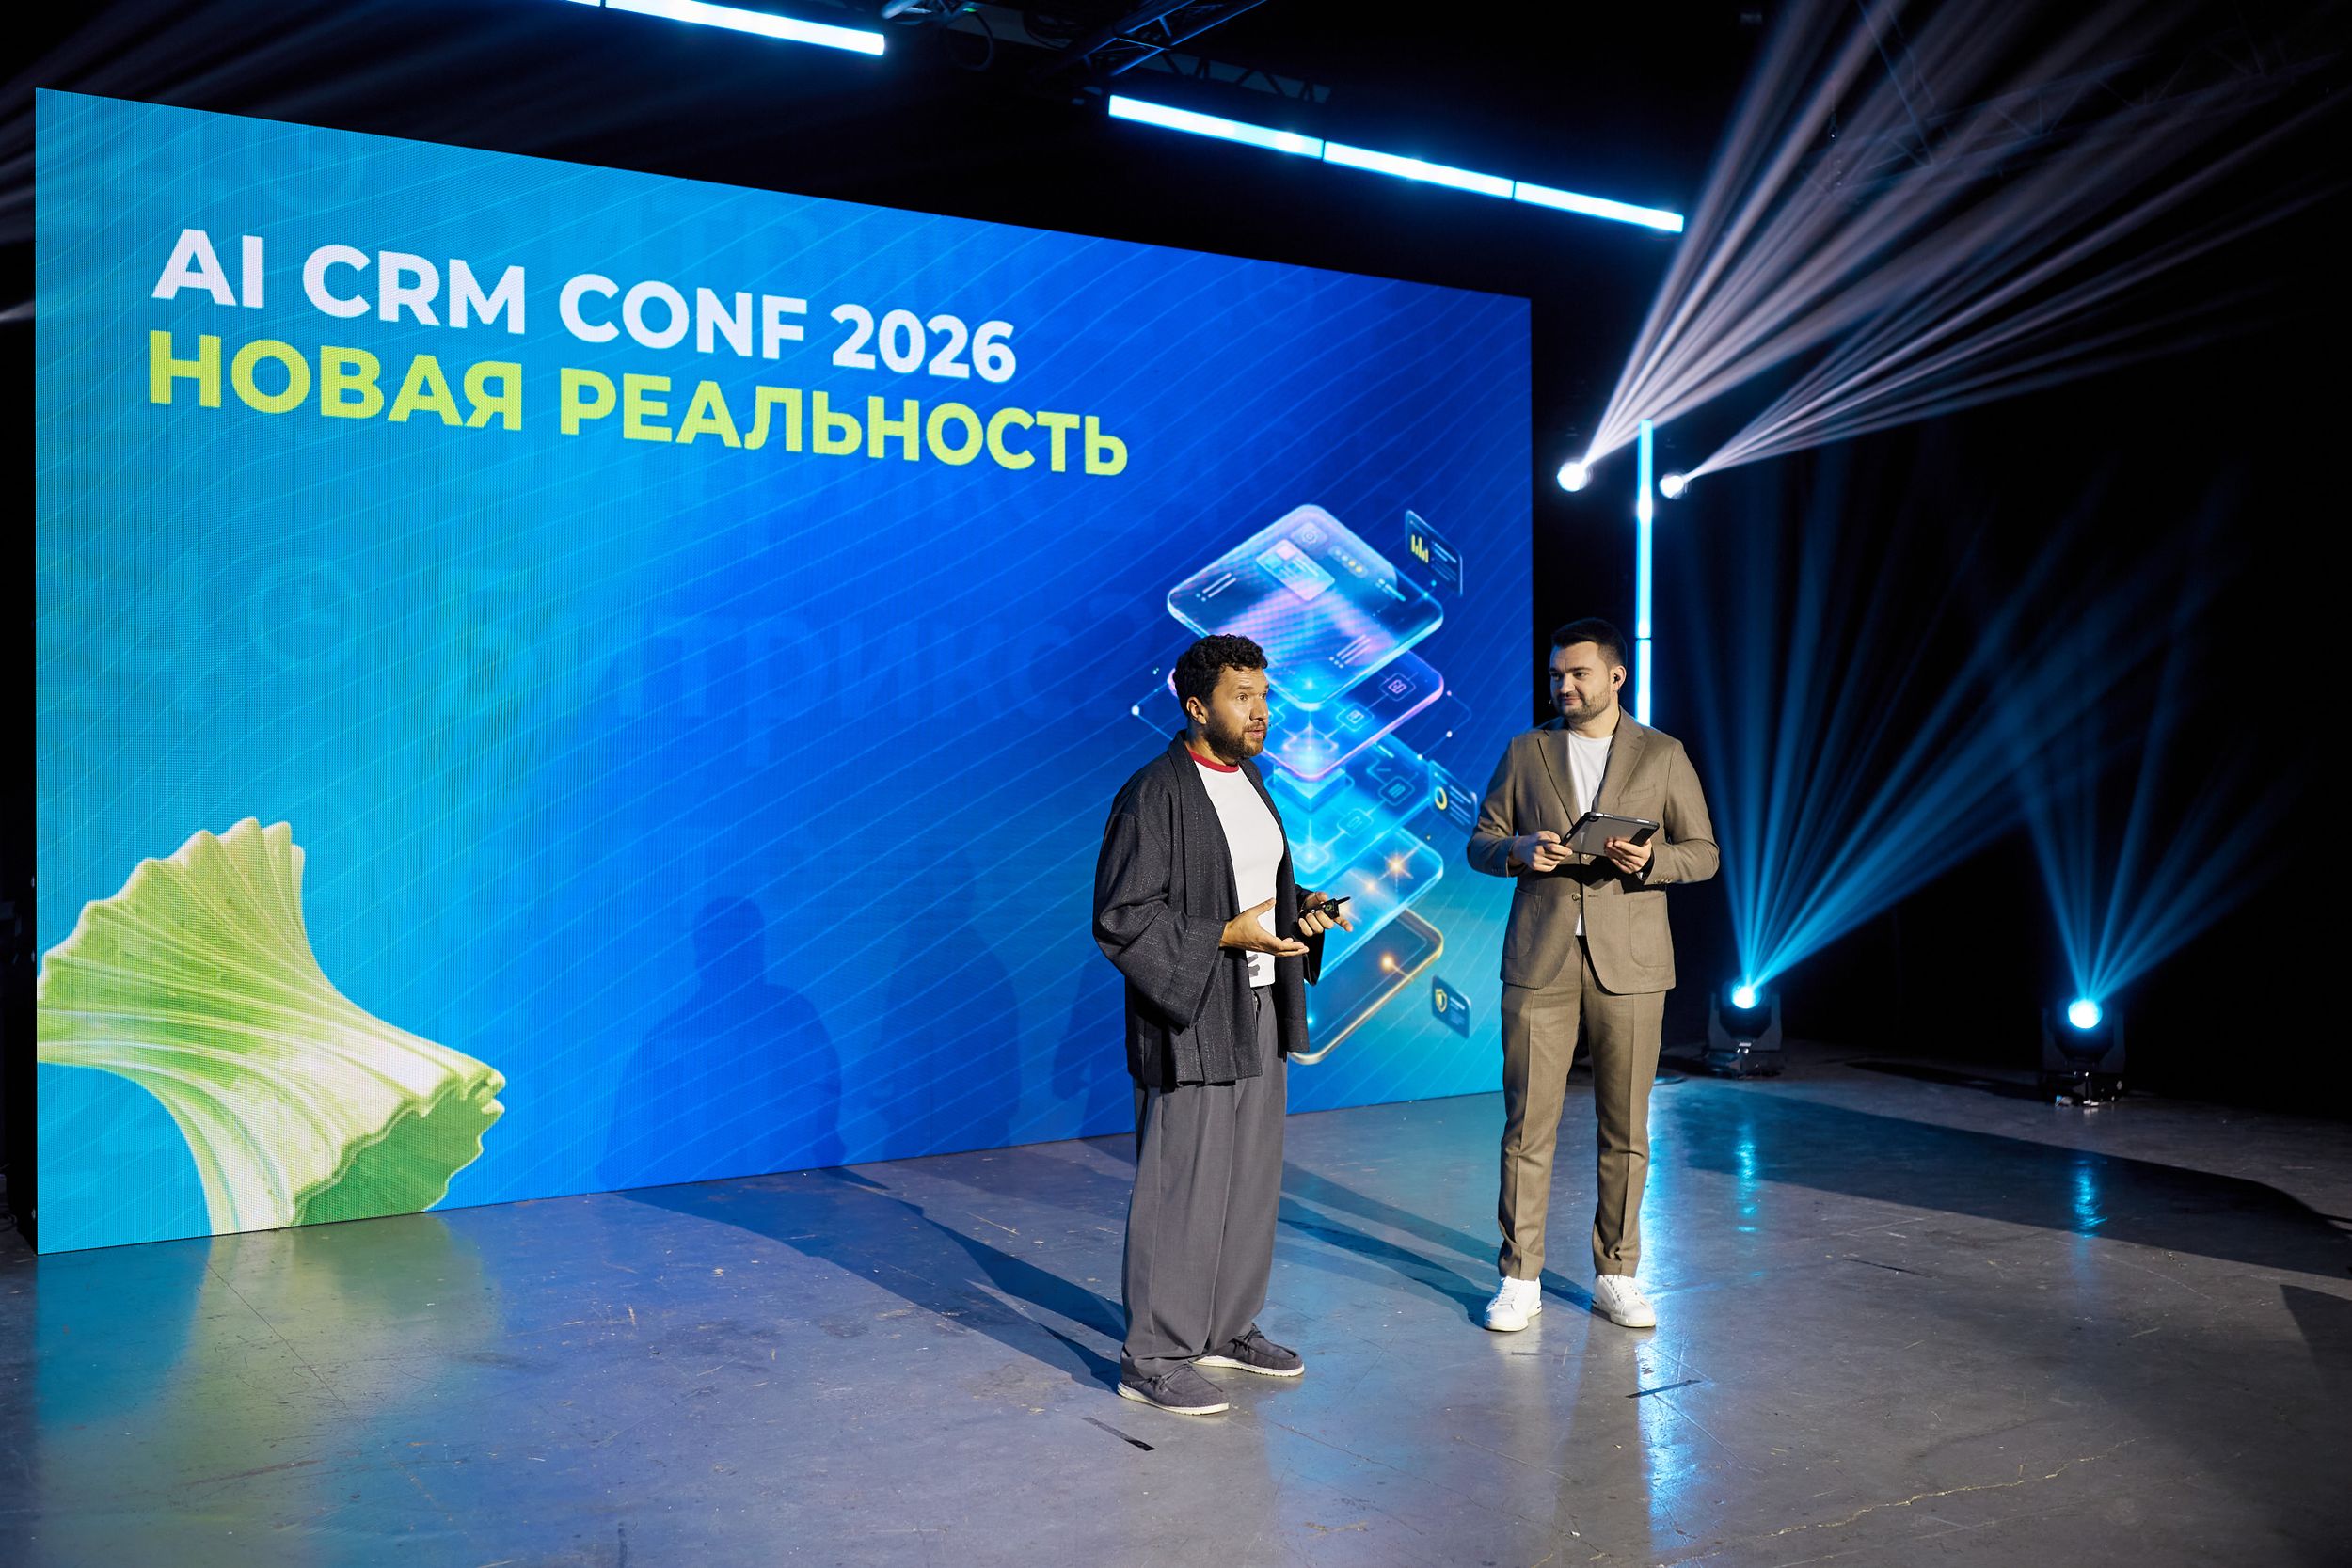
И это одна из тем, которые 15 октября разбирали на ежегодной конференции AI CRM CONF 2026, организованной Битрикс24 Казахстан. Конференция была о том, как AI и CRM меняют продажи и управление. Но самые полезные выводы прозвучали не про возможности нейросетей, а про то, почему компании не получают от них пользы.
Открывая конференцию, директор представительства «1С-Битрикс» в Казахстане и Центральной Азии Сармантай Касенов честно назвал обе стороны медали:
«AI дает бизнесу огромные возможности, но вместе с ними — новые риски и тревогу: страх не успеть, упустить момент, проиграть конкуренцию. Вопрос в том, как использовать эти возможности и при этом свести риски к минимуму».
Разберем три главные ловушки, о которых говорили спикеры.
Сопредседатель комитета по информационной безопасности Альянса Qaztech, основатель продуктово-технологического бюро Heartland Евгений Питолин начал доклад с неудобной мысли: если компания еще только обсуждает, стоит ли внедрять AI, она, скорее всего, уже опоздала — не с внедрением, а с контролем. Цифры это подтверждают. По данным Microsoft Work Trend Index, 78% пользователей AI приносят на работу собственные AI-инструменты, а 52% неохотно признаются, что используют их для самых важных задач. По данным Netskope, объем корпоративных данных, которые отправляют в генеративный AI, за год вырос в 30 раз, а число используемых GenAI-приложений за несколько месяцев 2025 года выросло с 317 до 1 550.
Самый наглядный пример — Samsung: инженеры загружали в нейросети исходный код, и после утечки компании пришлось ограничить внешние AI-сервисы. Никто ничего не крал — люди просто хотели быстрее работать. Именно поэтому, по словам спикера, самый опасный пользователь AI — хороший сотрудник без ограничений.
У проблемы есть и цена. По данным IBM Cost of a Data Breach 2025, каждая пятая организация сообщила об утечке, связанной с теневым AI, а при высоком уровне такого использования утечка обходится в среднем на $670 тыс. дороже.
«Мы привыкли видеть в утечке сложную атаку: инсайдера, проникновение в сеть, повышение привилегий. А в эпоху генеративного AI весь этот путь умещается в три действия: Copy, Paste, Enter. И главный канал AI-утечек выглядит настолько нормально, что сотрудник может даже не понять, что только что совершил действие, связанное с утечкой данных», — отметил Евгений Питолин.
Вторая ошибка выглядит прогрессивно: компания внедряет AI и ждет, что он сам разберется с продажами. Спикер AI CRM CONF 2026 генеральный директор IT Support Group Алексей Белимов назвал результат такого подхода «автоматизированным бардаком». Если у сделок нет единых этапов, а данные о клиентах разбросаны по мессенджерам и таблицам, нейросеть просто ускорит хаос.
«Самая большая беда, которая происходит прямо сейчас: ускоряя плохой процесс, мы получаем больше проблем, чем пользы. Я регулярно вижу бизнесы, которые автоматизируются с помощью AI или CRM, не выстроив свои процессы. Мы нажимаем волшебную кнопку — закись азота, синий дым из трубы, — но оказываемся обычно не там, где планировали», — сказал Алексей Белимов.
У этой ловушки есть усилитель — ошибки самого AI. Питолин напомнил, что доля галлюцинаций у ведущих моделей колеблется от 22% до 94% в зависимости от задачи. Когда AI ошибается, человек верит, а процесс автоматизирован, ошибка масштабируется на всю компанию. Так было с Air Canada: чат-бот дал клиенту неверную информацию о возврате денег, и суд обязал компанию отвечать за слова своего бота.
«Технология может быть поставщиком рекомендаций, но владельцем решений всегда остается организация», — подчеркнул Питолин.
Обратную сторону показали кейсы участников. Приемная комиссия АУЭС (ENERGO University) сначала перевела работу с абитуриентами из Excel и WhatsApp в CRM и только после этого подключила AI. Интегратор этого кейса Антон Гетман сформулировал вывод так: искусственный интеллект, который работает вместе с CRM по отлаженным процессам, — это та связка, которая заслуживает внимания.
Третья проблема — разрыв между сотрудниками и компанией. HR-эксперт Сауле Молдажанова привела данные McKinsey: 80% сотрудников говорят, что AI повысил их личную продуктивность, но положительный эффект на прибыль видят лишь 37% компаний. 70% сотрудников готовы работать с AI, но только 27% руководителей считают готовой свою организацию. А достаточное обучение, по данным Bain, получили всего 22% сотрудников. Похожую картину показывал и опрос hh.kz: около двух третей казахстанских специалистов уже используют ИИ в работе.
«Я знаю банки, которые запрещают пользоваться AI, и квазигоскомпании, где служба информационной безопасности сказала: никакого AI в работе. А люди при этом не получили инструментов и учатся сами — кто как понял, так и научился», — рассказала Сауле Молдажанова.
Так третья ловушка возвращает к первой: если компания не дает людям инструменты и правила, они находят их сами.
Работа при этом не исчезает, а пересобирается: AI уже способен выполнять 57% текущих рабочих задач, но меняется содержание профессий, а не их список. По данным McKinsey, команды разработки из 8–10 человек уже становятся гибридными командами из 4–6 человек с AI-агентами. Главный риск спикер назвала «разрывом суждения»: AI забирает рутину, на которой раньше учились новички, и компаниям придется заново выстраивать «лестницу ученичества».
«За человеком остается суждение: опыт, принятие решений и та самая ответственность, которую вы никогда на AI не повесите. Мне очень понравилась фраза: когда нет естественного интеллекта, искусственный не поможет», — отметила она.
Запрещать бесполезно.
«Чем сильнее мы давим запретами, тем меньше у нас наблюдаемость», — предупредил Питолин.
Вместо этого он предложил шесть опор управляемого AI:
Удобный инструмент для этого — шкала рисков вместо деления на «разрешено» и «запрещено»: от публичной информации (зеленый уровень) до ситуаций, когда AI сам совершает действия (черный уровень, по умолчанию запрещен). Чем выше уровень, тем строже требования к доступам, журналированию и подтверждению человеком.
Спикеры AI CRM CONF 2026 пришли к одной мысли с разных сторон: AI может подготовить решение, но отвечать за него все равно будут компания и конкретные люди. Чтобы получить пользу от AI, нужно сначала заняться тем, что к AI напрямую не относится, — процессами, данными и людьми.
Но самые живые истории остались в записи. Как Алексей Белимов однажды запретил AI в собственной компании, когда сотрудники начали пересылать друг другу тексты из ChatGPT, которые сами не читали? Кто отвечает за код, который менеджер по продажам «навайбкодил» сам, если он сломается в пятницу вечером? Как AI-бот туроператора из Бишкека пообещал клиенту место в туре, которого не было?
Записи всех выступлений AI CRM CONF 2026 опубликованы на YouTube-канале «Битрикс24 Казахстан».