Вечером 9 октября в Астане, Алматы и Актобе не получалось вызвать такси через «Яндекс Go». За час на DownDetector набралось больше 2 900 жалоб. Причина — проблемы с дата-центрами компании за пределами Казахстана. В пресс-службе сказали, что сбои были точечными, и быстро всё починили.
Почти одновременно «Яндекс» напомнил: персональные данные казахстанцев хранятся в Казахстане. Я в этом не сомневаюсь. Но водителю, который час простоял без заказов, от этого не легче. И тут возникает вопрос, который мне как юристу кажется важнее самого сбоя: а что, собственно, требует от таких сервисов наш закон?
Коротко: хранить данные дома. Работать, если что-то сломалось за границей, закон не требует.
Что требует закон о локализации
Когда у нас говорят «локализация», обычно имеют в виду п. 2 ст. 12 Закона РК «О персональных данных и их защите». Персональные данные нужно хранить в базе на территории Казахстана. С 25 августа 2026 года норма прямо упоминает не только базу, но и цифровой объект, то есть сервер.
Подзаконные Правила № 179/НҚ идут чуть дальше. Данные ограниченного доступа нужно не только хранить, но и собирать и обрабатывать через системы, размещённые в стране.
Есть ещё ст. 56-1 Закона РК «О кибербезопасности» (до июля он назывался «Об информатизации»). Сайты в зонах .KZ и .ҚАЗ должны размещаться в казахстанском сегменте интернета. Кстати, именно по этому основанию в августе 2023 года на несколько часов «выключали» yandex.kz.
При этом копию данных держать за границей можно. Министерство ещё в 2024 году разъясняло: главное, чтобы казахстанская база оставалась актуальной.
Все эти нормы проверяют одно — есть ли в стране свежая копия данных. Будет ли работать сам сервис, если за рубежом что-то упадёт, их не интересует.
Данные на месте, а сервис стоит
Почему так получается? Потому что база данных — это только часть сервиса. Возьмём то же такси. Чтобы приложение нашло вам машину, нужны карта города, расчёт маршрута, алгоритм, который решает, какому водителю отдать заказ, расчёт цены, оплата, вход в аккаунт. Ничто из этого не является персональными данными. А значит, закон о ПДн не говорит, где это всё должно работать.
Какие части «Яндекс Go» в Казахстане завязаны на зарубежные площадки, со стороны знать нельзя, и гадать я не буду. Но для крупных платформ это обычная схема. Копия базы лежит в Алматы, а «мозги» сервиса работают там, где их построили. Если «мозги» отключились, данные остаются целыми и никому не нужными.
И это история не про одну компанию. Ровно так же казахстанский бизнес зависит от зарубежных облаков, платёжных шлюзов, CRM и ИИ-моделей. Отключить их может что угодно: авария, решение иностранного регулятора, спор с поставщиком.
А требования к надёжности у нас есть?
Есть, но они написаны под другую угрозу — под хакера. Вот что действует с июля 2026 года, когда заработал Цифровой кодекс:
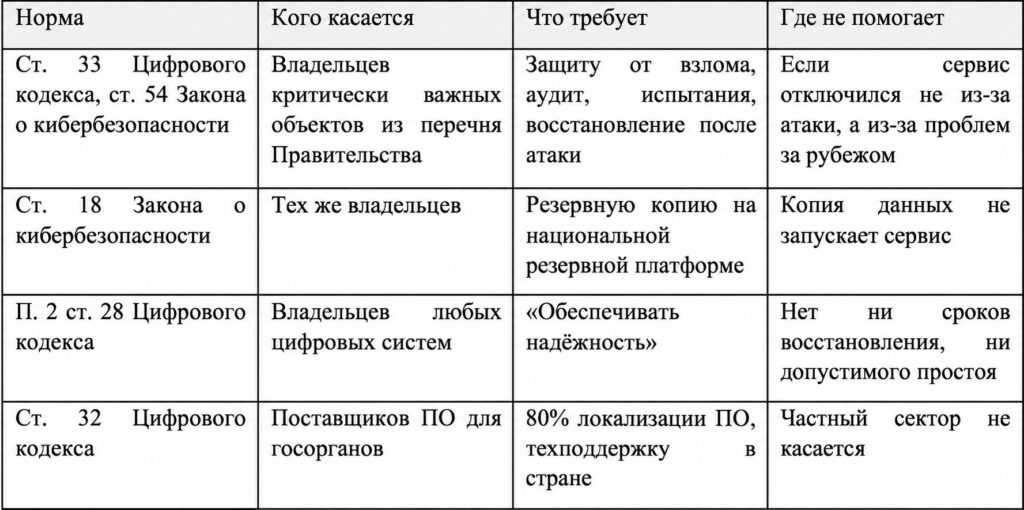
Есть два слабых места.
Первое. Весь режим заточен под атаку: взлом, утечку, вирус. Ситуация «у поставщика за границей проблемы с дата-центром» в эту логику не укладывается. Непонятно даже, надо ли о ней кого-то уведомлять.
Второе. Особые требования появляются только после того, как Правительство включит объект в перечень критически важных. По описанию в ст. 33 Кодекса крупный агрегатор такси и доставки туда вполне подходит: сбой бьёт по транспорту и повседневной жизни людей. Но значимость сама по себе обязанностей не создаёт, нужно решение государства.
Умный город: тут уже не про деньги
Когда не работает такси, бизнес теряет выручку. Когда не работает диспетчерская скорой или светофоры, речь уже о людях. Поэтому для городских систем вопрос «где лежат данные» вторичен. Важнее другое: что будет в первую минуту, если внешняя часть системы перестала отвечать.
Если система государственная, на неё распространяются требования к «цифровому правительству», включая обязательное резервное копирование (ст. 42 Закона о кибербезопасности). Но и тут речь о копии данных, а не об автономной работе.
Если город строит систему через ГЧП, рычаг у государства есть: конкурсную документацию согласовывает уполномоченный орган (п. 3 ст. 59 того же закона). Самое время вписать туда требование автономного контура в стране.
Хуже всего, когда город просто покупает готовый сервис по подписке. Тогда устойчивость зависит только от договора, а договор, как правило, пишет поставщик.
Что с этим делать
Регулятору
Запрещать иностранные сервисы не нужно. Нужно сместить фокус с того, где лежат данные, на то, работает ли сервис.
- Требовать от крупных платформ «аварийного режима». Основные функции, такие как заказ, диспетчеризация и оплата, должны работать в упрощённом виде, даже если зарубежная часть отвалилась. Порог можно взять из ст. 25-1 Закона о ПДн: от 500 000 пользователей.
- Дать цифры к слову «надёжность». Сколько сервис может простаивать и за какое время обязан восстановиться. Сейчас в ст. 28 Кодекса есть обязанность, но нет мерила.
- Обязать раскрывать зависимость. Водитель, курьер или ресторан на платформе вправе знать, какие ключевые части сервиса работают из-за рубежа. Основа для этого уже есть: требование прозрачности условий платформы в п. 5 ст. 29 Кодекса.
- Сообщать о крупных сбоях независимо от причины. Не только о хакерских атаках.
- Для умного города и ГЧП прописать автономный контур внутри страны, передачу исходного кода на хранение и план на случай смены поставщика.
И здесь важно не перегнуть. Тот же Кодекс (п. 4 ст. 29) говорит, что требования к платформе должны соответствовать её влиянию. Если заставить каждый сервис строить свой ЦОД в Казахстане, часть просто уйдёт, а остальные подорожают.
Бизнесу и госзаказчикам
Пока закон молчит, устойчивость приходится покупать договором.
- Посмотрите, какие процессы у вас держатся на чужой платформе и где она реально работает.
- В договоре с платформой или облаком пропишите гарантированную доступность, компенсацию за простой, резервирование и сроки уведомления о сбоях.
- Проверьте оговорку о форс-мажоре. Поставщик не должен списывать на непреодолимую силу то, что мог предотвратить резервной площадкой.
- Держите запасной вариант: второй агрегатор, ручной режим, понятную процедуру на время простоя.
- Госзаказчикам стоит делать автономную работу внутри страны условием конкурса, а не пожеланием.
Вместо вывода
Локализация отвечает на вопрос, кто может добраться до данных казахстанцев. Октябрьские сбои задали другой вопрос: от чего зависит, будет ли сервис работать завтра.
На первый вопрос закон ответил ещё десять лет назад. На второй ответа пока нет. Цифровой кодекс только заработал, подзаконные акты к нему ещё пишутся, и сейчас удобный момент это поправить. Иначе следующий сбой снова будет «точечным» для платформы и вполне ощутимым для тех, кто на ней зарабатывает.