В Казахстане выявили и нейтрализовали фишинговую кампанию, в рамках которой злоумышленники создали копию портала электронного правительства eGov.kz и пытались получить реквизиты банковских карт пользователей.
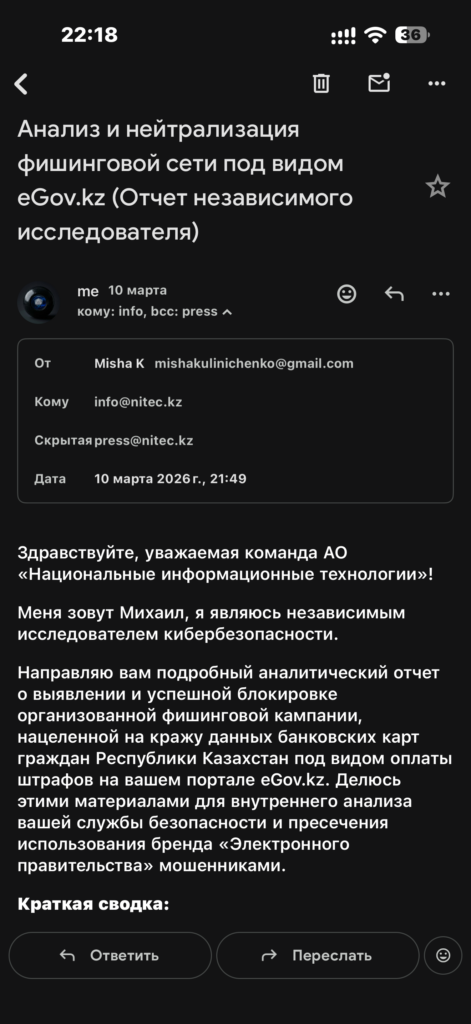
Атаку обнаружил Михаил Кулиниченко, независимый исследователь кибербезопасности. 10 марта 2026 года он направил в АО «Национальные информационные технологии» технический отчёт с результатами анализа фишинговой кампании. В нём описаны инфраструктура мошеннического ресурса, механизм сбора данных банковских карт и последующая блокировка вредоносных доменов.
Схему обнаружили после мониторинга социальных сетей. В Threads был опубликован скриншот мошеннического SMS с подменой номера 1414. В сообщении пользователя просили перейти по ссылке и оплатить административный штраф. Суммы составляли 2 500 или 4 000 тенге. Ссылка вела на фишинговый ресурс, имитировавший портал eGov.kz.
Злоумышленники использовали несколько доменов, в том числе egov-ga.cc и egov-gb.cc. По данным технического анализа, для регистрации доменов использовалась инфраструктура Dominet (HK) Limited / Alibaba Cloud, а Cloudflare применялся в качестве WAF/CDN для сокрытия прямого IP-адреса. В качестве исходного хостинга был обнаружен Tencent Cloud.
Мошеннический сайт представлял собой копию государственного портала, но при этом содержал скрытую инфраструктуру для передачи введённых пользователями данных. Анализ сетевого трафика и кода показал, что реквизиты банковских карт отправлялись злоумышленникам в режиме реального времени по мере их ввода на сайте.
Кроме того, в фишинговом ресурсе обнаружили механизм повторного сбора данных. Если введённая карта не принималась системой, пользователю показывали сообщение о том, что она не поддерживает транзакцию, и предлагали попробовать другую. Таким образом, злоумышленники могли попытаться получить реквизиты нескольких банковских карт одного пользователя.
После получения данных мошеннический ресурс мог перенаправить пользователя на настоящий сайт eGov.kz. Такая функция позволяла скрыть следы атаки и создать впечатление, что пользователь действительно взаимодействовал с государственным порталом.
Для блокировки инфраструктуры Кулиниченко передал информацию о выявленных доменах и технических индикаторах международным провайдерам. Alibaba Cloud после проверки признала обращения обоснованными и инициировала процедуру снятия доменов с делегирования.
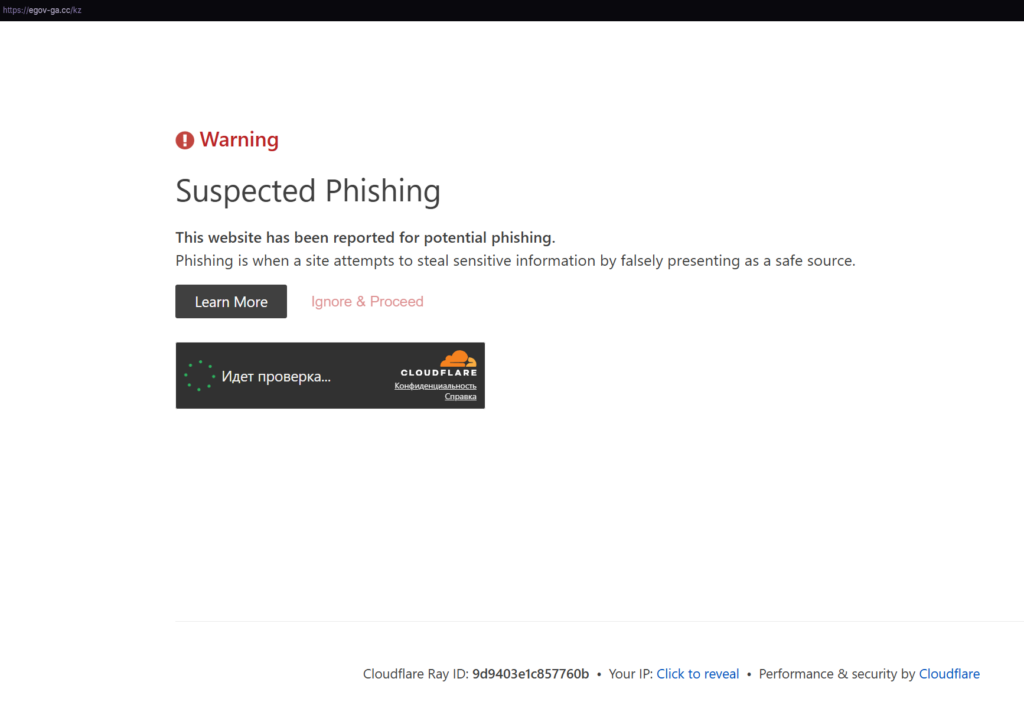
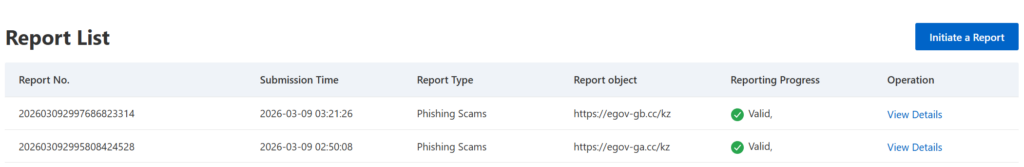
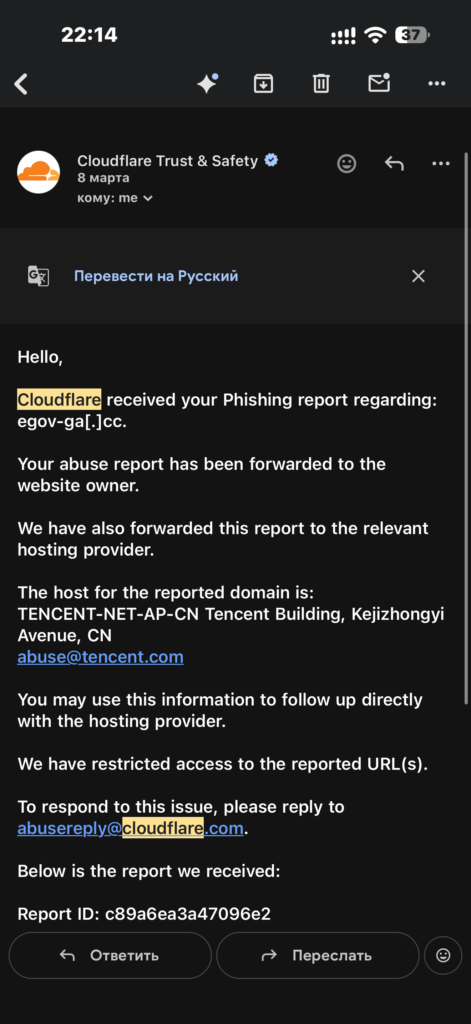
Cloudflare также получил данные о фишинговой инфраструктуре, включая скрытые API и WebSocket-каналы. После этого на домены была установлена блокировка с пометкой Suspected Phishing.
Информация об инциденте была передана и национальной службе реагирования на компьютерные инциденты KZ-CERT. Согласно отчёту, обращения были зарегистрированы под номерами 7617 и 7618.
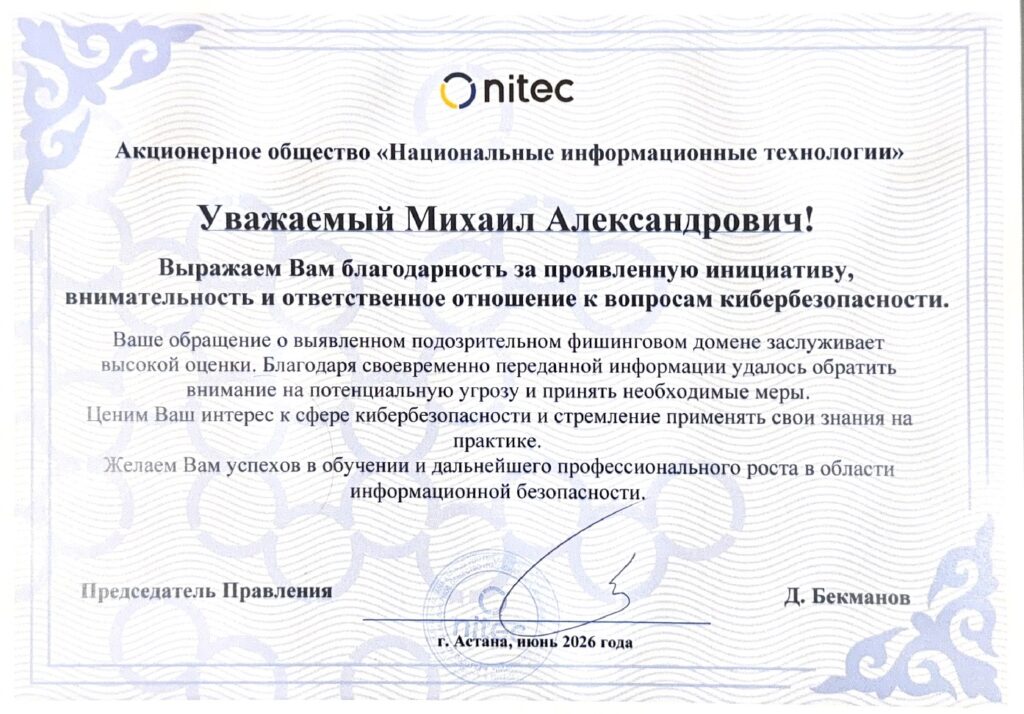
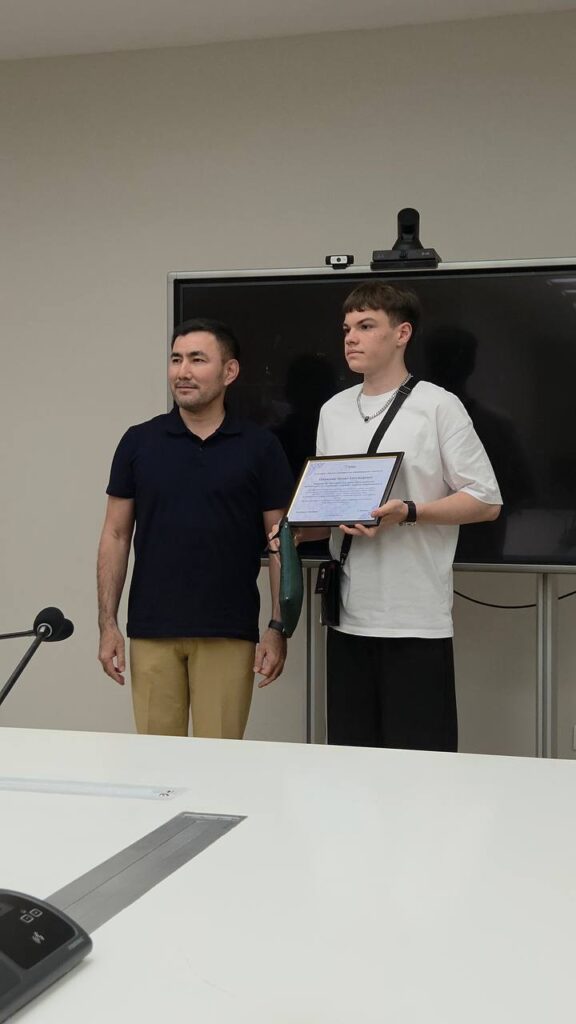
Работа исследователя получила благодарность от АО «Национальные информационные технологии». В письме организация отметила его инициативу, внимательность и ответственное отношение к вопросам кибербезопасности, а также сообщила, что переданная им информация позволила обратить внимание на потенциальную угрозу и принять необходимые меры.
В результате домены, использовавшиеся в фишинговой кампании, были заблокированы. Технический анализ позволил установить механизм работы ресурса и подтвердить передачу данных банковских карт злоумышленникам.
Для пользователей эта схема показывает, почему сообщения о штрафах и других государственных услугах стоит проверять через официальные каналы. Наличие номера отправителя 1414 само по себе не гарантирует безопасность сообщения: в данном случае злоумышленники использовали его подмену, а ссылка из SMS вела не на настоящий eGov.kz.